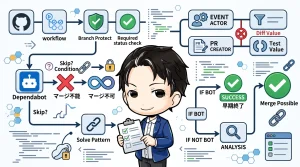
GitHub Actionsのrequired status checkでbotのPRだけ免除したい時にハマった2つの罠
Reusable GitHub Actions workflowでPRのタイトルや本文の書式を検査するjobを組んでいると、必ずと言っていいほど直面する問題があります。Dependabotのようなbotが作るPRは本文を自分たちの都合で書けないため、検査対象から外したい、というものです。
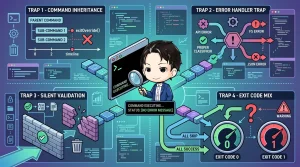
CLIの「エラーは出ているはずなのに何も表示されない」を追ったら見えた4つの罠
社内向けのCLIツールで、「エラーは出ているはずなのに何も表示されず、終了コードだけがおかしい」という不具合を追いかけたことはないでしょうか。
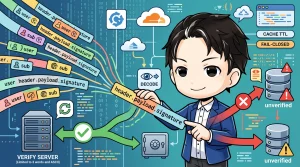
JWTはデコードできても検証済みではない: サーバー間照会で認可を作り直した話
EdgeのミドルウェアでJWTをデコードしただけの値を認可判定に使っていませんか。デコードと検証済みの違いを踏まえ、サーバー間照会でユーザーIDを確定する設計に作り直した記録です。キャッシュTTLとfail-closedの勘所も解説します。
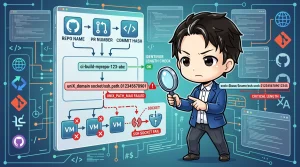
CIの使い捨てVMが原因不明で落ちる時に疑うべき「隠れた制約」
CIの使い捨てVMがなぜか毎回落ちる——原因はドキュメント上の識別子制約ではなく、内部で組み立てられるUNIXソケットパスの長さ制限でした。表面上の制約をクリアしても落ちる罠の見つけ方と、決定的なハッシュで識別子を短縮する対処法を解説します。
WordPressのタクソノミーアーカイブをランディングページ化する実装Tips
WordPressでタクソノミーのアーカイブページ(一覧ページ)を作ると、つい「投稿一覧を並べるだけ」の薄いページになりがちです。検索エンジンから見ると、そのカテゴリで何件あるのか、相場感はどれくらいか、といった情報がないページは評価されにくい傾向があります。
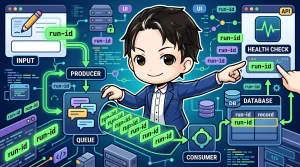
メッセージキューの疎通確認を「run-idトレーシング」で実現する
非同期処理ではHTTPレスポンスが正常でも、その先のキュー処理が詰まっていることがあります。リクエストに埋め込んだrun-idをDBで追跡する「run-idトレーシング」で、このキュー詰まりを検知する方法を解説します。
AIエージェントの「暴走」はどう気づくのか:ツール呼び出しログから異常を拾う設計
AIエージェントが数万件規模のメッセージを人間の承認なしに送信していた事例から学ぶ、ツール呼び出しの構造化ログ・レート制限・統計的異常検知・承認フローという4層の監視設計パターンを、フレームワークに依存しない形で解説します。
AIコーディングエージェントに『遊べる拡張』を作る: スキル機構でテトリスもどきを実装する
AIコーディングエージェントに独自の「拡張」を追加して遊ぶ動きが盛り上がっています。SNSでは、エージェント向けのスキル・カスタムツール機構を使ってテトリスのようなゲームを丸ごと実装してしまった、という報告も見かけるようになりました。
E2Eの横スクロール検知はscrollWidthを疑え — overflow-x: clipが検出をすり抜けさせる罠
overflow-x: clipやhiddenを指定した要素はscrollWidthがclientWidthに丸められるため、横スクロール検知のE2Eテストが機能しなくなることがあります。原因の仕組みと、判定ロジックを共通ヘルパーへ整理し直す方法を解説します。