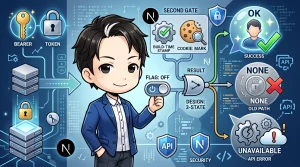
Bearer認証からCookieセッションへ段階移行する:既定OFFのフラグと3値の結果設計
2026年10月24日
Bearer認証からCookieセッションへの移行で、本番影響なく段階的に切り替える方法を解説。既定OFFのビルド時フラグと「目印Cookie」を使った二段ゲートによる安全な移行パターンと、障害時の判断方針を紹介します。
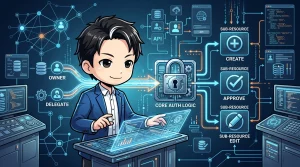
本人アカウントと委任アカウントが同じ機能を触るとき、権限チェックをどう一本化するか
2026年9月26日
本人アカウントと権限レベル付き委任アカウントが同じ機能を操作するシステムで、権限チェックを承認処理と作成処理で再利用して一本化する設計パターンを解説します。
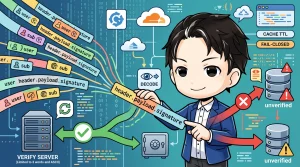
JWTはデコードできても検証済みではない: サーバー間照会で認可を作り直した話
2026年9月20日
EdgeのミドルウェアでJWTをデコードしただけの値を認可判定に使っていませんか。デコードと検証済みの違いを踏まえ、サーバー間照会でユーザーIDを確定する設計に作り直した記録です。キャッシュTTLとfail-closedの勘所も解説します。
非同期ワーカーからの完了通知を、エージェント前提で安全に受け取る設計
2026年9月2日
非同期ワーカーからの完了通知をエージェント前提で安全に受け取る設計判断をまとめました。HMAC署名ではなく固定Bearerトークンを選んだ理由、新しいテーブルやロック機構を追加せず既存資産(バリデータ・カラム)を再利用した判断を、実装コードとともに解説します。
AIチャットBotのDocker Compose環境をセキュリティを考慮して構築した話
2026年3月20日
AI チャット Bot を Docker Compose で安全に運用するためのセキュリティ設計を実践解説。非 root 実行・socat bridge による Gateway 分離・Telegram トークンのコンテナ分離など、ベストプラクティスを実装コード付きで紹介します。