Woodpecker CIのcronだけ「secret not found」で止まる原因と、Events設定ずれを夜間に検出する方法新着!!
Woodpecker CI で cron のときだけ secret not found になるのは、repo secret の Events 設定が cron に対応していないためです。Node.js と GitHub Actions を使い、この設定ずれ(drift)を夜間ヘルスチェックで自動検出する方法を紹介します。
WordPressのエラー送信が止まったときの点検手順:error_get_last()の上書きとWP-CLI疎通確認新着!!
WordPressからのエラー送信が止まったとき、送信の故障を疑う前に行う点検の型と、error_get_last()が後続のNoticeで上書きされる欠陥の直し方、受け手のスキーマ検査をテストに写す方法、本番で安全に疎通確認できるWP-CLIコマンドの作り方をまとめます。
ON CONFLICT DO NOTHINGの排他制御は「一度きり」にしか効かない: TTL付きUPSERTで直す
`INSERT ... ON CONFLICT DO NOTHING` による排他制御は、TTL付きキャッシュと組み合わせると「一度きりのイベント」にしか効かず、キャッシュ切れ後の再実行で永遠に失敗し続ける落とし穴がある。この記事では、実運用で踏んだその問題と、TTLを条件にした条件付きUPSERTによる解決策をコード例とともに解説します。
E2Eテストの「検疫タグ」運用を形骸化させない設計
E2Eの検疫タグ運用は、隔離した瞬間より隔離し続ける間の設計が重要です。追跡Issueの定数化や実測値ベースの剥奪判定で、隔離の形骸化を防ぐ方法を解説します。
本人アカウントと委任アカウントが同じ機能を触るとき、権限チェックをどう一本化するか
本人アカウントと権限レベル付き委任アカウントが同じ機能を操作するシステムで、権限チェックを承認処理と作成処理で再利用して一本化する設計パターンを解説します。
WordPressのタクソノミーアーカイブをランディングページ化する実装Tips
WordPressでタクソノミーのアーカイブページ(一覧ページ)を作ると、つい「投稿一覧を並べるだけ」の薄いページになりがちです。検索エンジンから見ると、そのカテゴリで何件あるのか、相場感はどれくらいか、といった情報がないページは評価されにくい傾向があります。
E2Eの横スクロール検知はscrollWidthを疑え — overflow-x: clipが検出をすり抜けさせる罠
overflow-x: clipやhiddenを指定した要素はscrollWidthがclientWidthに丸められるため、横スクロール検知のE2Eテストが機能しなくなることがあります。原因の仕組みと、判定ロジックを共通ヘルパーへ整理し直す方法を解説します。
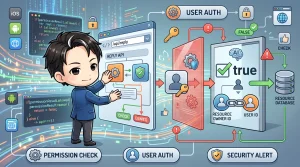
「AI生成フラグ」が権限チェックの抜け穴になっていた話
「この機能はUI上の1つのボタンからしか呼ばれないから、細かい権限チェックは省略していい」。こう考えたくなる場面は少なくありません。とくにAI生成コンテンツのように「システムが自動でやっていること」を扱う機能では、通常の権限チェックを一部スキップしたくなる誘惑があります。
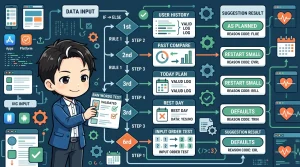
LLMを使わない「今日のおすすめ」設計 — 優先順位付きルールチェーンという選択肢
「今日のおすすめ」機能、LLMなしで設計しませんか?ユーザー履歴から導かれる優先順位付きルールチェーンで、説明可能かつ安全な提案ロジックをテストとログで担保するアプローチを解説します。
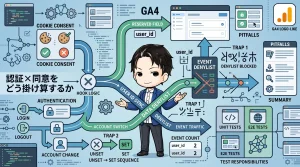
GA4のuser_id同期で踏んだ2つの罠 認証×同意をどう掛け算するか
GA4のuser_idは通常のイベントパラメータとは別枠で扱われる予約済みフィールドです。認証状態とCookie同意状態を掛け合わせ、同意がなければセットせず、アカウント切替時はunset→setの順で送る実装パターンを整理します。