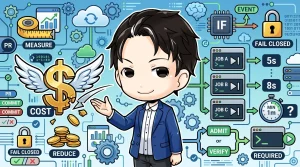
GitHub Actionsの課金を削る:5秒で終わるjobを減らす「受付job skip」設計と安全に省略するコツ新着!!
GitHub Actions の hosted runner は、5〜8秒で終わる job でも **1 job あたり1分に切り上げて課金**されます。
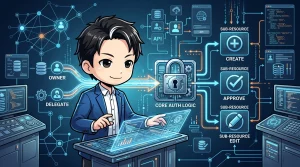
本人アカウントと委任アカウントが同じ機能を触るとき、権限チェックをどう一本化するか
本人アカウントと権限レベル付き委任アカウントが同じ機能を操作するシステムで、権限チェックを承認処理と作成処理で再利用して一本化する設計パターンを解説します。
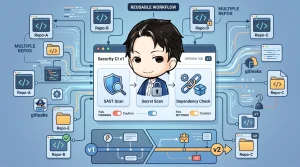
複数リポジトリのセキュリティCIをreusable workflowで一本化する
複数のリポジトリを運用していると、SAST・シークレットスキャン・依存脆弱性チェックといったセキュリティ系のCIを、リポジトリごとに個別実装してしまいがちです。
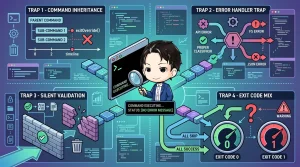
CLIの「エラーは出ているはずなのに何も表示されない」を追ったら見えた4つの罠
社内向けのCLIツールで、「エラーは出ているはずなのに何も表示されず、終了コードだけがおかしい」という不具合を追いかけたことはないでしょうか。
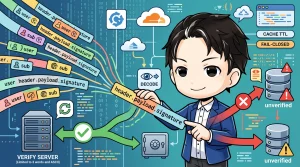
JWTはデコードできても検証済みではない: サーバー間照会で認可を作り直した話
EdgeのミドルウェアでJWTをデコードしただけの値を認可判定に使っていませんか。デコードと検証済みの違いを踏まえ、サーバー間照会でユーザーIDを確定する設計に作り直した記録です。キャッシュTTLとfail-closedの勘所も解説します。
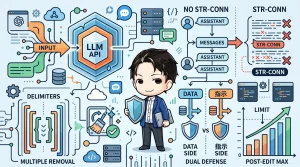
ユーザー投稿をLLM APIに渡すときのプロンプトインジェクション対策 4つの勘所
ユーザーが投稿した文章をそのままLLM APIのプロンプトに埋め込む機能を作ると、投稿本文が「信頼できない外部入力」になります。
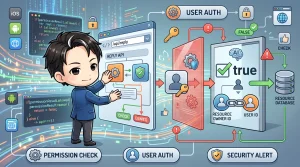
「AI生成フラグ」が権限チェックの抜け穴になっていた話
「この機能はUI上の1つのボタンからしか呼ばれないから、細かい権限チェックは省略していい」。こう考えたくなる場面は少なくありません。とくにAI生成コンテンツのように「システムが自動でやっていること」を扱う機能では、通常の権限チェックを一部スキップしたくなる誘惑があります。
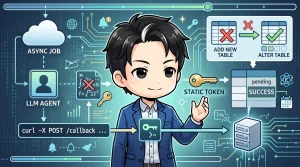
非同期ワーカーからの完了通知を、エージェント前提で安全に受け取る設計
非同期ワーカーからの完了通知をエージェント前提で安全に受け取る設計判断をまとめました。HMAC署名ではなく固定Bearerトークンを選んだ理由、新しいテーブルやロック機構を追加せず既存資産(バリデータ・カラム)を再利用した判断を、実装コードとともに解説します。
AIが暗号を破る日は近い?ポスト量子セキュリティへの移行を今から準備すべき理由
AIと量子コンピューティングの組み合わせで、既存の暗号解読の脅威が加速。2029年を目安にNIST標準のポスト量子暗号(PQC)への移行が急務となる理由と、今から準備すべき点を解説します。

Stripe Pricing Table の client-reference-id 改ざんを HMAC 署名で防ぐ実装ガイド
Stripe Pricing Tableのclient-reference-id改ざんによるなりすましを防ぐ、HMAC署名トークンの実装ガイドです。サーバー・フロント・テストの3観点から、安全な料金表の運用方法を解説します。