docker image prune が「保護すべきCI用image」を毎月消していた話
セルフホストCIランナーのクリーンアップジョブが、保護すべきCI専用イメージを毎月誤って削除していた事故の原因と、docker image pruneの仕様上の落とし穴、安全な削除ロジックへの書き換え方を解説します。
疎な観測データから高解像度な空間予測をつくる:天気予報AIの進化に学ぶ設計パターン
Google DeepMindの気象予測モデルが、温度予報の解像度を25kmから5kmへと大きく引き上げたという発表がありました。
Core Web Vitalsをプライバシーに配慮しながらdataLayerへ送信する設計
サイトの体感速度を数値で把握したいとき、多くのチームがCore Web Vitals(LCP・INP・CLS・FCP・TTFB)の計測に行き着きます。ただし「計測して終わり」ではなく、既存のアクセス解析基盤(GTM/dataLayerなど)に流し込んで初めて、他の指標と突き合わせた分析ができるようになります。
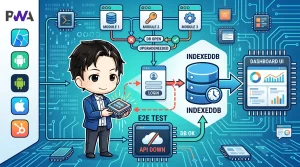
PWAの『オフライン再訪でログイン画面に戻される』問題をIndexedDBスナップショットで解決する
PWA(Progressive Web App)を運用していると、「オンライン時に一度使ったはずのアプリが、圏外や低速回線で再訪した瞬間にログイン画面へ落ちてしまう」という問題にぶつかることがあります。
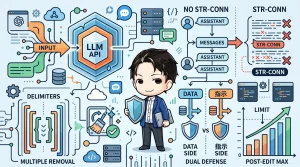
ユーザー投稿をLLM APIに渡すときのプロンプトインジェクション対策 4つの勘所
ユーザーが投稿した文章をそのままLLM APIのプロンプトに埋め込む機能を作ると、投稿本文が「信頼できない外部入力」になります。
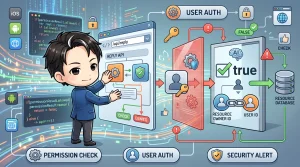
「AI生成フラグ」が権限チェックの抜け穴になっていた話
「この機能はUI上の1つのボタンからしか呼ばれないから、細かい権限チェックは省略していい」。こう考えたくなる場面は少なくありません。とくにAI生成コンテンツのように「システムが自動でやっていること」を扱う機能では、通常の権限チェックを一部スキップしたくなる誘惑があります。
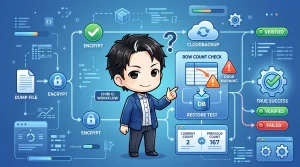
バックアップCIの「成功」を疑う:実リストア検証で復元可能性を証明する
日次バックアップのCIジョブが緑色でも、それは「本当に復元できる」ことを意味しません。暗号化前のダンプを使い捨てDBへ実際にリストアし、主要テーブルの行数を前回runと比較して、復元可能性を検証する設計パターンを紹介します。
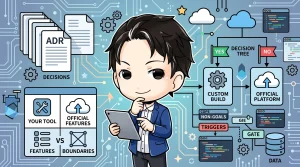
自作ツールが公式機能とかぶり始めたら、コードではなくADRを書く
自作の自動化ツールを長く運用していると、ベンダーの公式機能と役割がかぶり始めることがあります。ADRに対応表を書いて境界を明文化し、Non-goalsには理由とトリガー条件を添え、継続の可否を勘ではなく測定可能なゲートで判断する方法を整理しました。
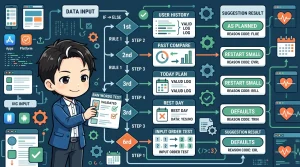
LLMを使わない「今日のおすすめ」設計 — 優先順位付きルールチェーンという選択肢
「今日のおすすめ」機能、LLMなしで設計しませんか?ユーザー履歴から導かれる優先順位付きルールチェーンで、説明可能かつ安全な提案ロジックをテストとログで担保するアプローチを解説します。
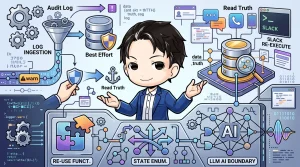
監査ログ用DBを「読み取りの正」に昇格させるときに見直すべき設計判断
「書き込みはベストエフォート、失敗しても本流を止めない」という前提で作られたテーブルは、たいてい監査ログや診断用の記録として設計されています。