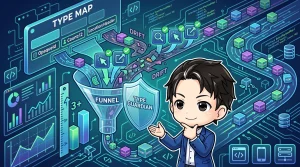
TypeScriptの型でイベント計測のドリフトを防ぐ:新規アナリティクスイベント追加の設計パターン
型付きイベント計測基盤に新しいアナリティクスイベントを追加する際の設計パターンを解説。payload型のマップ化、発火しきい値の統一、allowlist検証との組み合わせ方など、ドリフトを防ぐ実践的な工夫を紹介します。
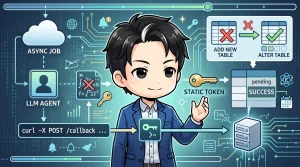
非同期ワーカーからの完了通知を、エージェント前提で安全に受け取る設計
非同期ワーカーからの完了通知をエージェント前提で安全に受け取る設計判断をまとめました。HMAC署名ではなく固定Bearerトークンを選んだ理由、新しいテーブルやロック機構を追加せず既存資産(バリデータ・カラム)を再利用した判断を、実装コードとともに解説します。
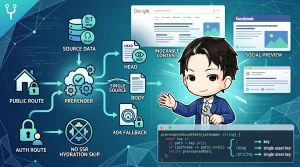
認証必須SPAでもクローラに本文を届ける:公開ページだけを静的プリレンダリングする設計
認証必須SPAでも、公開ページだけを限定的に静的プリレンダリングしてクローラに本文を届ける設計を紹介します。head用メタデータと本文を単一データソースから生成して内容の乖離を防ぎ、ビルド成果物に依存するE2Eテストのレーン分離方法も解説します。
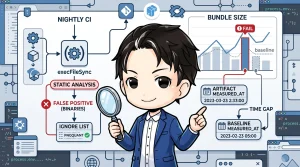
夜間CIの回帰チェックが誤検知を出す罠:静的解析の外部バイナリ判定とstale artifactの比較ミス
nightlyで「マージ済みPRの回帰チェック」を回している場合、コード自体には何の問題もないのに誤検知が出続けることがあります。
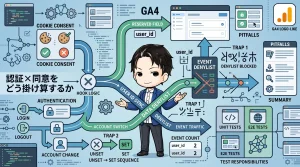
GA4のuser_id同期で踏んだ2つの罠 認証×同意をどう掛け算するか
GA4のuser_idは通常のイベントパラメータとは別枠で扱われる予約済みフィールドです。認証状態とCookie同意状態を掛け合わせ、同意がなければセットせず、アカウント切替時はunset→setの順で送る実装パターンを整理します。
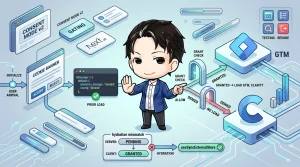
Next.jsでGTM/Clarityを同意状態でゲーティングする実装ノート
Cookie同意バナーを実装したはずなのに、計測タグ自体は同意前からしっかり読み込まれている、というケースは意外と見かけます。バナーのUIだけを作って満足してしまい、GTMやアクセス解析スクリプトの「読み込みタイミング」までは手が回っていないパターンです。
「AIを借りる」から「AIを持つ」へ:オープンウェイトLLMをプロダクトに組み込む実践ガイド
OpenAI APIへの依存から脱却し、Llama・Qwenなどオープンウェイトモデルをollama・vLLMで自己ホストする方法を解説。TypeScript/Pythonのコード例つきで、プロバイダー切り替え可能な設計の作り方を紹介します。
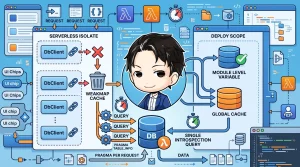
サーバーレス環境でスキーマキャッシュが効かない罠:WeakMapとモジュールレベル変数の使い分け
Cloudflare Workers のように、リクエストごとに実行環境(isolate)が使い回されつつも、DBクライアントのようなオブジェクトはリクエストのたびに新しく生成し直す構成があります。こうした環境でよくあるのが、「DBのスキーマ情報(カラムの有無など)を毎回問い合わせてしまい、1リクエストあたり複数本の introspection クエリが直列のRTTとして積み上がる」という問題です

Notion APIの404は「存在しない」とは限らない——database_idとdata source id、そして権限の切り分け
Notion REST API が返す 404 は「IDが違う」と「権限が無い」の両方で発生する。MCP経由で見えるIDをそのまま渡すと落ちる理由と、2×2のマトリクスで原因を一発で切り分ける手順をまとめる。
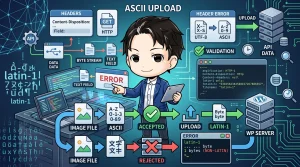
WordPress REST APIへの画像アップロードが日本語ファイル名で落ちる——Content-Dispositionとlatin-1の罠
WordPress REST APIで日本語ファイル名の画像をアップロードするとUnicodeEncodeErrorで失敗する。HTTPヘッダがlatin-1でしか送れない仕組みと、ASCIIセーフなファイル名への変換による回避策をまとめる。