Cloudflare Workersのログ集約で通知暴発を防ぐ:D1のUPSERT判定・信頼度3値・p95間引き・ReDoS対策新着!!
Cloudflare WorkersとD1で通知暴発を防ぐ4つのガードレール。UPSERTで勝者判定とカウントを1クエリ化し、認可結果を信頼度3値の型で分け、p95計算を条件付きで間引き、メール正規表現にlookbehindを足して走査コストを抑える実装例を紹介します。
エラー Issue を Claude Code Routine で自動調査する:GitHub Actions から1回だけ叩く薄い設計
エラー監視基盤がAIで起票しても、原因調査は人間の仕事です。GitHub ActionsからClaude Code Routineを薄く叩く設計を紹介し、重複排除は上流任せ・停止スイッチはSecret有無・送信先はallowlist限定・AI権限はDraft PRまでという結論を解説します。
GitHub Actionsの課金を削る:5秒で終わるjobを減らす「受付job skip」設計と安全に省略するコツ
GitHub Actions の hosted runner は、5〜8秒で終わる job でも1 job あたり1分に切り上げて課金されます。
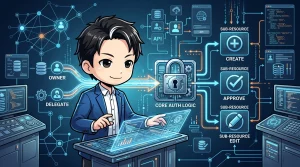
本人アカウントと委任アカウントが同じ機能を触るとき、権限チェックをどう一本化するか
本人アカウントと権限レベル付き委任アカウントが同じ機能を操作するシステムで、権限チェックを承認処理と作成処理で再利用して一本化する設計パターンを解説します。
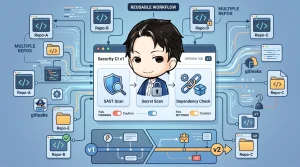
複数リポジトリのセキュリティCIをreusable workflowで一本化する
複数のリポジトリを運用していると、SAST・シークレットスキャン・依存脆弱性チェックといったセキュリティ系のCIを、リポジトリごとに個別実装してしまいがちです。
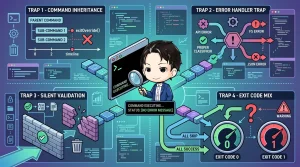
CLIの「エラーは出ているはずなのに何も表示されない」を追ったら見えた4つの罠
社内向けのCLIツールで、「エラーは出ているはずなのに何も表示されず、終了コードだけがおかしい」という不具合を追いかけたことはないでしょうか。
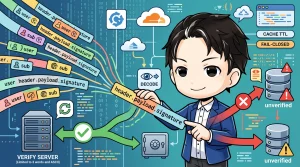
JWTはデコードできても検証済みではない: サーバー間照会で認可を作り直した話
EdgeのミドルウェアでJWTをデコードしただけの値を認可判定に使っていませんか。デコードと検証済みの違いを踏まえ、サーバー間照会でユーザーIDを確定する設計に作り直した記録です。キャッシュTTLとfail-closedの勘所も解説します。
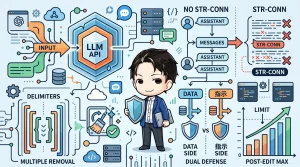
ユーザー投稿をLLM APIに渡すときのプロンプトインジェクション対策 4つの勘所
ユーザーが投稿した文章をそのままLLM APIのプロンプトに埋め込む機能を作ると、投稿本文が「信頼できない外部入力」になります。
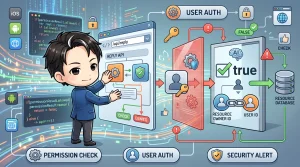
「AI生成フラグ」が権限チェックの抜け穴になっていた話
「この機能はUI上の1つのボタンからしか呼ばれないから、細かい権限チェックは省略していい」。こう考えたくなる場面は少なくありません。とくにAI生成コンテンツのように「システムが自動でやっていること」を扱う機能では、通常の権限チェックを一部スキップしたくなる誘惑があります。
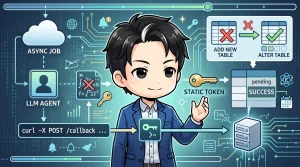
非同期ワーカーからの完了通知を、エージェント前提で安全に受け取る設計
非同期ワーカーからの完了通知をエージェント前提で安全に受け取る設計判断をまとめました。HMAC署名ではなく固定Bearerトークンを選んだ理由、新しいテーブルやロック機構を追加せず既存資産(バリデータ・カラム)を再利用した判断を、実装コードとともに解説します。